Los delincuentes crean identidades falsas para engañar a bancos y fintech en Colombia
La inteligencia artificial se ha convertido en una nueva herramienta para los delincuentes que buscan suplantar identidades y cometer fraudes financieros. Con programas capaces de realizar varias tareas de manera autónoma, hoy pueden crear documentos falsos, manipular fotografías y videos, presentar solicitudes ante entidades financieras y modificar sus métodos cuando encuentran obstáculos.
Esta situación representa un desafío creciente para los bancos, las fintech y los usuarios de servicios digitales en Colombia. Según cifras de Asobancaria, durante 2025 el sector bancario recibió más de 765.000 reclamaciones por fraude, relacionadas con montos superiores a los $967.000 millones. Aunque estos datos incluyen diferentes modalidades de fraude, reflejan la magnitud del problema y la necesidad de mejorar los mecanismos de prevención.
A las cifras del sector financiero se suman los casos de suplantación que afectan directamente a los ciudadanos. La Superintendencia de Industria y Comercio informó que, desde 2020, había recibido 40.316 denuncias por este delito. Entre sus consecuencias están la aparición de deudas que las personas nunca adquirieron, cobros por servicios que no contrataron y reportes negativos que pueden afectar su historial crediticio.
De acuerdo con Incode, compañía especializada en verificación de identidad y prevención del fraude, una de las principales preocupaciones es la evolución de los ataques mediante agentes de inteligencia artificial. Estas herramientas pueden coordinar diferentes acciones, generar nuevas versiones de una identidad falsa y volver a intentarlo después de que una solicitud es rechazada.
La amenaza no se limita a la falsificación de documentos. Los delincuentes también recurren a identidades sintéticas, que combinan datos personales reales, obtenidos sin autorización, con información inventada. A esto se suma el uso de deepfakes, imágenes y videos alterados mediante inteligencia artificial para intentar superar los controles de reconocimiento facial.
Un caso identificado por Incode en América Latina muestra la dimensión que pueden alcanzar estas operaciones. La compañía detectó a un atacante relacionado con 426 sesiones de verificación, 35 documentos diferentes y actividad en ocho fintech. Aunque las solicitudes podían parecer independientes, el análisis de las conexiones permitió identificar que estaban asociadas con una misma operación.
“Para una entidad, una solicitud puede parecer correcta porque el documento, la imagen y los datos que recibe son convincentes. Pero, al revisar el contexto, puede encontrar que ese mismo rostro se ha presentado con otros documentos o que un dispositivo se está utilizando para registrar numerosas identidades. Ahí es donde resulta fundamental conectar las señales y entender qué ocurrió antes. En Colombia, fortalecer esa capacidad puede ayudar a proteger a las personas frente al uso indebido de sus datos y a las instituciones frente a ataques que cambian después de cada rechazo. El reto es reconocer esos patrones a tiempo y facilitar, a la vez, el acceso de los clientes legítimos”, afirmó Juan Camilo García, Head de Estrategia y Operaciones para Latam de Incode.
Ante este panorama, la compañía señala que ya no es suficiente comprobar únicamente si un documento es auténtico o si el rostro coincide con la fotografía presentada. También es necesario analizar otros elementos, como los dispositivos desde los que se realizan las solicitudes, la cantidad de intentos, la frecuencia de las verificaciones y los antecedentes asociados a una identidad.
Por ejemplo, cuando un mismo documento aparece relacionado con diferentes rostros o un dispositivo registra múltiples identidades, pueden existir señales de alerta que ameritan una revisión adicional. Este seguimiento también debe mantenerse después de la apertura de una cuenta, pues los comportamientos sospechosos pueden aparecer durante el uso de los servicios financieros.
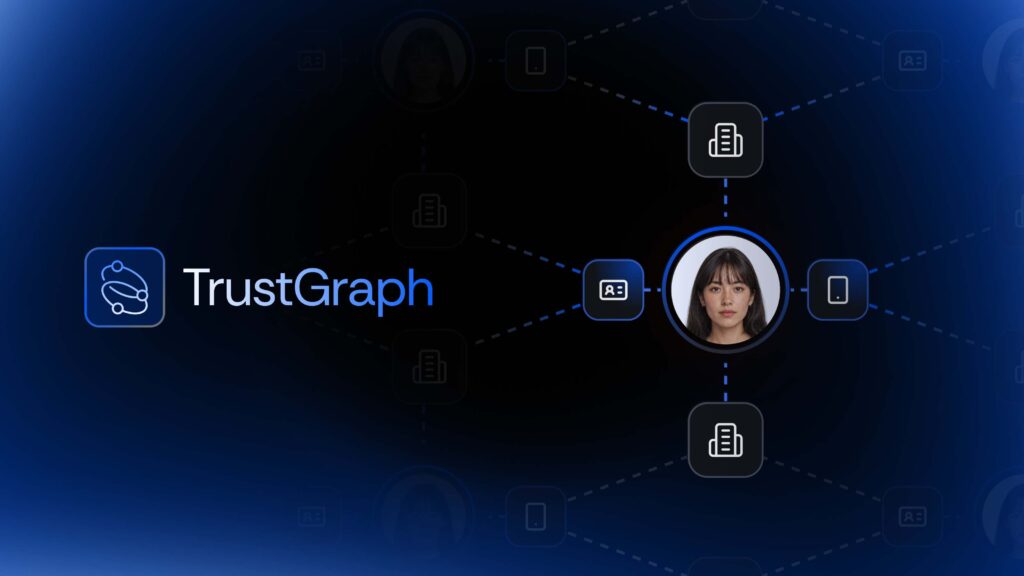
Como parte de su respuesta a este desafío, Incode desarrolló TrustGraph, una tecnología que permite conectar señales de fraude y confianza entre las instituciones participantes. El sistema busca identificar coincidencias relevantes sin centralizar los registros de los clientes ni permitir que una entidad consulte directamente la información de otra. De esta manera, cada organización conserva sus propios datos y decide cómo responder ante las alertas identificadas.
Los resultados de su programa de adopción temprana muestran el potencial de este modelo. La institución que obtuvo el mejor desempeño logró detectar hasta un 53 % más de fraude frente a los resultados de sus modelos anteriores utilizados de manera individual. Esto representa hasta 53 casos adicionales identificados por cada 100 que ya detectaba. La cifra corresponde a los resultados del programa de Incode y no a una medición del mercado colombiano.
Para las entidades financieras que operan en el país, el desafío está en anticiparse a una modalidad de fraude que evoluciona constantemente y que aprovecha la capacidad de la inteligencia artificial para multiplicar los intentos de suplantación. Identificar las conexiones entre diferentes solicitudes puede marcar la diferencia entre detectar a tiempo a un atacante o permitir que vuelva a intentarlo en otra institución.
Al mismo tiempo, fortalecer estos mecanismos no solo busca proteger a los bancos y las fintech, sino también a los ciudadanos, sus datos personales y su patrimonio, sin generar obstáculos innecesarios para quienes utilizan legítimamente los servicios digitales.
About The Author