El 68% de los expertos manifiestan preocupación.
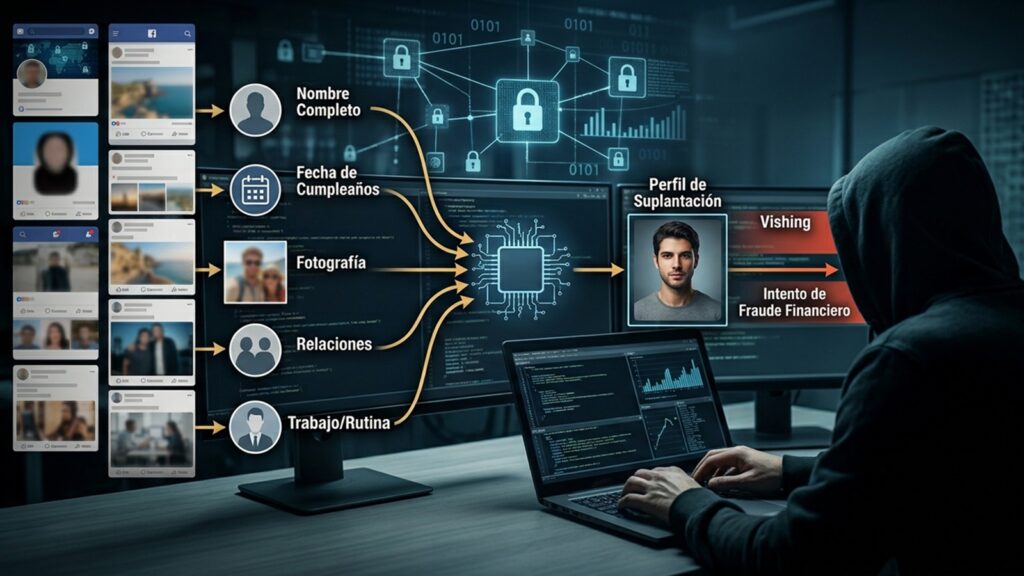
La tecnología avanza, las amenazas digitales se transforman y las empresas invierten en nuevas herramientas de protección. Sin embargo, uno de los mayores desafíos de la ciberseguridad sigue estando en las personas. Así lo revela el más reciente informe de Kaseya, según el cual el 68% de los profesionales de TI y seguridad considera que el error humano es su principal preocupación frente a las amenazas cibernéticas para los próximos 12 meses.
El estudio, elaborado a partir de las respuestas de 1.132 proveedores de servicios gestionados de TI y profesionales del sector en más de 60 países, analiza las dificultades que enfrentan las organizaciones para convertir sus estrategias de seguridad en prácticas efectivas. Sus resultados muestran que, además de las vulnerabilidades tecnológicas, los hábitos de los usuarios, la falta de formación y las limitaciones presupuestarias continúan exponiendo a las compañías a incidentes que pueden comprometer sus operaciones.
El correo electrónico ocupa el segundo lugar entre las principales preocupaciones, con un 55% de las respuestas. La influencia del comportamiento humano también se refleja en las organizaciones que sufrieron incidentes durante los últimos tres años: el 41% señaló las malas prácticas o la falta de precaución de los usuarios como un factor contribuyente, mientras que el 40% identificó la insuficiente capacitación de los empleados en ciberseguridad.
Los resultados ponen sobre la mesa una realidad: disponer de herramientas de protección no garantiza, por sí solo, una defensa efectiva. Las decisiones cotidianas de los trabajadores, su capacidad para reconocer intentos de fraude y la facilidad con la que pueden aplicar prácticas seguras tienen un papel determinante en la prevención de ataques.
“Las personas no son perfectas, y todo el mundo lo sabe. Sin embargo, gran parte de la ciberseguridad sigue dependiendo de que las personas tomen la decisión correcta en todo momento”, afirmó David Baggett, Vicepresidente Senior y Gerente General de Security Suite de Kaseya. El directivo sostiene que la verdadera resiliencia requiere anticiparse a los errores y diseñar sistemas capaces de reducir sus consecuencias, en lugar de confiar exclusivamente en que nunca ocurran.
La investigación también identifica una diferencia entre la percepción de preparación de las empresas y los problemas que podrían enfrentar al demostrar el cumplimiento de sus obligaciones. Cerca del 65% de los participantes considera que podría superar una auditoría de cumplimiento sin preparación adicional. No obstante, el 49% reconoce que la documentación o las políticas incompletas podrían generar dificultades, mientras que el 34% apunta a controles de seguridad que no se aplican plenamente y el 33% menciona las deficiencias en la formación y concienciación de los empleados.
A estas brechas se suma un desafío financiero. Apenas el 20% de los departamentos de TI afirma que su presupuesto de ciberseguridad crece al mismo ritmo que el riesgo al que se enfrenta. En conjunto, el 77% de los encuestados manifiesta algún grado de insuficiencia de recursos, ya sea porque los presupuestos permanecen estables mientras aumentan las amenazas, porque los incrementos resultan demasiado lentos o porque existe una limitación presupuestaria reconocida. Desde la perspectiva de los proveedores de servicios tecnológicos, el panorama es similar: el 65% considera que sus clientes invierten menos de lo necesario en seguridad digital frente a los riesgos que afrontan.
El informe también encuentra diferencias entre los proveedores de servicios de TI que alcanzan sus objetivos de ingresos y crecimiento y aquellos que no lo consiguen. Las empresas de mejor desempeño muestran una mayor adopción de prácticas de prevención, cumplimiento y gestión de incidentes, áreas que pueden contribuir tanto a fortalecer la protección como a diferenciar sus servicios en el mercado.
Por ejemplo, cerca del 30% de los proveedores de mejor desempeño prueba trimestralmente los planes de respuesta ante incidentes de sus clientes, frente al 18% de los de menor desempeño. Asimismo, solo el 11% de los primeros afirma carecer de un plan de respuesta, en comparación con el 25% de los segundos. En el conjunto de los proveedores consultados, el 15% no dispone de este tipo de planificación.
Las diferencias también aparecen en la adopción de tecnologías avanzadas. El 48% de los proveedores de mejor desempeño utiliza soluciones SIEM para la gestión y el análisis de eventos de seguridad, frente al 31% de los de menor desempeño. En detección y respuesta de amenazas en la red (NDR), las cifras son del 52% y el 27%, respectivamente. En seguridad de la nube y plataformas CNAPP, la adopción alcanza el 32% entre los proveedores de mejor desempeño, frente al 13% de los de menor desempeño.
En materia de cumplimiento normativo, una cuarta parte de los proveedores con mejores resultados obtiene entre el 11% y el 25% de sus ingresos de servicios relacionados con esta actividad, frente al 15% de los proveedores de menor desempeño. El dato evidencia cómo la gestión del cumplimiento puede convertirse en una oportunidad comercial, además de ser un componente de la estrategia de seguridad.
A partir de estos hallazgos, Kaseya plantea una guía de ciberresiliencia orientada a integrar la protección digital en las operaciones diarias. Entre sus recomendaciones se encuentran prepararse para los errores humanos previsibles, justificar las inversiones antes de que ocurra un incidente, facilitar que los empleados adopten prácticas seguras, aprovechar la inteligencia artificial para apoyar a los equipos sobrecargados y gestionar el cumplimiento normativo de forma continua, en lugar de concentrar los esfuerzos únicamente antes de una auditoría.
El estudio concluye que fortalecer la ciberseguridad exige una visión que vaya más allá de la tecnología. La combinación de personal capacitado, presupuestos acordes con los riesgos, controles efectivos y planes de respuesta probados resulta fundamental para reducir la exposición de las organizaciones. En un entorno digital cada vez más complejo, la diferencia no está solo en prevenir los errores, sino en contar con la capacidad de detectar, contener y superar sus consecuencias
About The Author