ESET publica el balance de los ciberataques durante el primer semestre de 2026.
ESET, compañía líder en detección proactiva de amenazas, advierte que durante la primera mitad de 2026, la actividad cibercriminal en América Latina demostró una dinámica estructural clara: los atacantes no necesitaron técnicas de vanguardia ni en vulnerabilidades de día cero (zero-days) para comprometer infraestructuras corporativas y entornos de usuario final.
El volumen de eventos estuvo impulsado primordialmente por dos vectores operativos: phishing e ingeniería social (que promedió un 23.66% de las alertas en la región) y los downloaders/descargadores maliciosos (14.94%). En el extremo opuesto, el ransomware (0.28% regional) mantuvo una participación porcentual acotada sobre el volumen total, con un mayor impacto estratégico, financiero y de continuidad operativa para las organizaciones de la región.
El hallazgo técnico más crítico del período, según ESET, es la dependencia sostenida del ecosistema atacante en vulnerabilidades con casi una década de antigüedad.
“Este patrón confirma que la superficie de ataque inicial en América Latina sigue dominada por documentos maliciosos (formatos RTF y DOC) que explotan la falta de actualización en aplicaciones de productividad para introducir etapas secundarias de infección. Estos accesos son aprovechados de inmediato por downloaders intermedios como JS/TrojanDownloader.Agent y Win/TrojanDownloader.VB”, comenta Mario Micucci, Investigador de Seguridad Informática de ESET Latinoamérica.
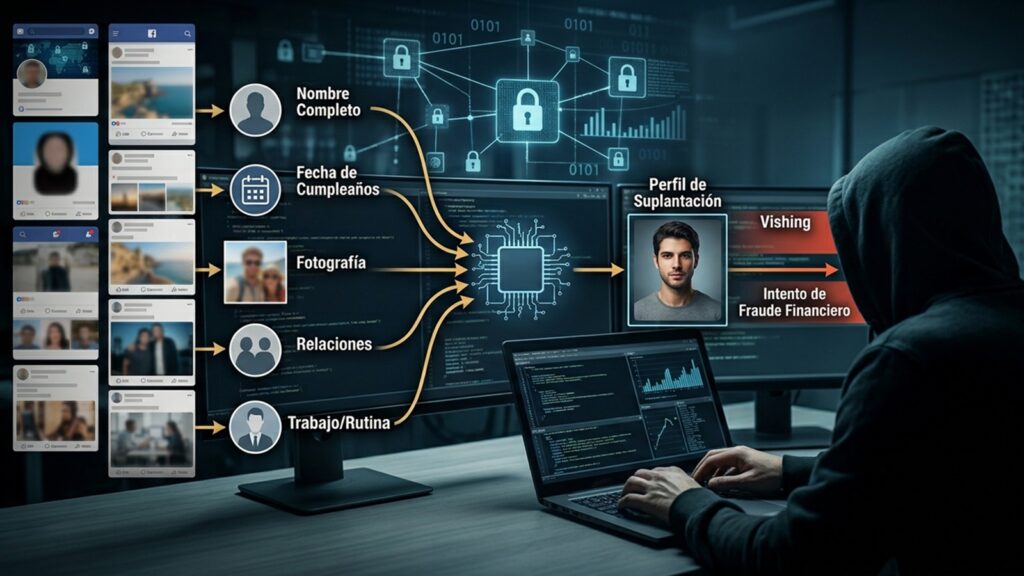
Las campañas de ingeniería social exhibieron un despliegue industrial basado en kits de phishing automatizados e infraestructura reutilizada. La suplantación de identidad corporativa se concentró en plataformas de colaboración y firma digital de uso masivo: DocuSign, WeTransfer y Telegram.
Asimismo, la telemetría identificó la consolidación de dos vectores tácticos relevantes en la región:
– El avance del QRishing: En la categoría de QRCode/Phishing, más de dos tercios de la actividad se concentraron en grandes centros corporativos de la región. La rápida adopción de códigos QR para trámites, autenticaciones y pagos ha convertido a este formato en un canal de evasión recurrente para eludir las pasarelas tradicionales de inspección de correo.
– Persistencia de adjuntos PDF: Mientras que el phishing web tradicional (HTML/Phishing.Agent) lideró el volumen continental, los documentos PDF maliciosos (PDF/Phishing) representaron una de las principales vías de compromiso corporativo, especialmente asociada a fraudes de facturación electrónica y notificaciones de pago.
Con un promedio regional del 4.83% de las detecciones, los backdoors, RATs y persistencia (campañas focalizadas y uso dual) articulan modalidades clave para la intrusión y el movimiento no autorizado en redes corporativas.
La telemetría regional de ESET confirma que el robo de credenciales y datos personales operó bajo dos dinámicas complementarias: la circulación masiva de infostealers bajo demanda (MaaS) para la recolección transversal de accesos en equipos y cuentas de usuario, frente a un ecosistema de troyanos bancarios con marcada segmentación geográfica, adaptado a los sistemas transaccionales y plataformas de pago de cada país.
“Esta concentración ilustra la continua mutación y reempaquetado de binarios con los que los atacantes intentan eludir firmas estáticas. La intervención de motores avanzados de comportamiento y tecnologías de protección en endpoint resulta indispensable para frenar estos intentos de cifrado en memoria antes de que comprometan el almacenamiento corporativo”, conclue Micucci.
About The Author