La vulnerabilidad utilizaba ofertas fraudulentas de dificultades financieras.
Check Point identificó y bloqueó una campaña de phishing por correo electrónico a gran escala que utilizaba ofertas fraudulentas de dificultades financieras y alivio de deudas para manipular a los destinatarios y lograr que llamaran a números de teléfono controlados por los atacantes.
En los últimos 14 días, Check Point detectó alrededor de 25 mil correos electrónicos relacionados con la campaña, dirigidos a usuarios de más de 9 mil empresas, lo que demuestra tanto la magnitud de la operación como la continua evolución del phishing más allá de los enlaces y archivos adjuntos maliciosos.
Esta campaña pone de manifiesto un riesgo empresarial creciente: el phishing ya no necesita un enlace malicioso obvio, un archivo adjunto o un remitente falsificado para ser efectivo. Los atacantes están convirtiendo correos electrónicos aparentemente rutinarios en el punto de entrada a conversaciones de confianza que llevan a los usuarios más allá de los controles tradicionales.
El ataque: convertir la ansiedad financiera en un vector de ingeniería social
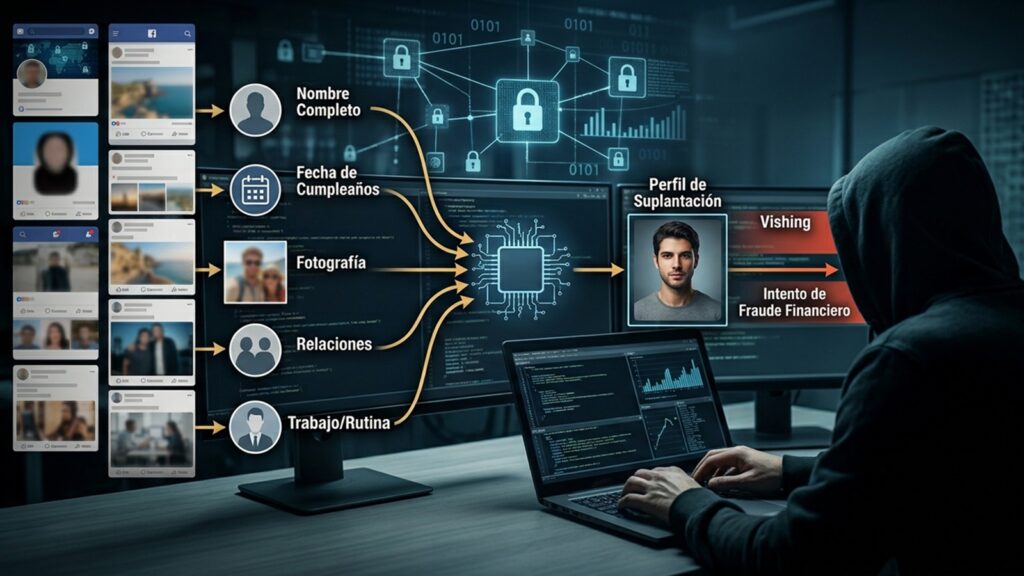
Los mensajes están diseñados para parecerse a comunicaciones legítimas de asistencia financiera o alivio de deudas. Informan a los destinatarios que pueden ser elegibles para programas de ayuda financiera, consolidación de deudas, pagos reducidos u otras formas de asistencia financiera, y los animan a llamar a un número de teléfono proporcionado para obtener más información.
En lugar de recurrir a un sitio web para robar credenciales o a un programa malicioso, el correo electrónico está diseñado para generar urgencia e incitar al destinatario a entablar una conversación en directo con el atacante.
Una vez que el destinatario llama al número, el atacante puede continuar la interacción por teléfono, donde los controles de seguridad tradicionales del correo electrónico ya no tienen visibilidad. El objetivo puede ser obtener información personal o financiera confidencial, recopilar datos de pago, generar confianza para un fraude posterior o redirigir a la víctima a otro canal de comunicación controlado por el atacante.
El número de teléfono es la vía de conversión: el ataque de phishing comienza en la bandeja de entrada.
Detección de phishing sin los indicadores habituales
Muchos controles de seguridad de correo electrónico tradicionales se basaban en indicadores como URL maliciosas, malware conocido, archivos adjuntos sospechosos, reputación del dominio y autenticación del remitente. Si bien estas señales siguen siendo importantes, campañas como esta demuestran por qué ya no son suficientes por sí solas.
Un mensaje de phishing sobre alivio de deudas puede no contener ningún archivo adjunto ejecutable ni ningún enlace de phishing convencional. El lenguaje puede parecerse mucho al de la publicidad financiera legítima, y la acción solicitada, llamar a un número de teléfono, es algo común.
Por lo tanto, la decisión en materia de seguridad depende en gran medida de comprender la intención y el contexto del mensaje, en lugar de simplemente identificar un objeto malicioso conocido.
Estos ataques demuestran la rapidez con la que los atacantes pueden distribuir campañas de ingeniería social en una amplia población empresarial.
About The Author